
Более 13 тысяч случаев вредоносной активности зафиксировано от зараженных компьютеров из Казахстана
Ботнеты продолжают атаковать.
Специалисты из оперативного центра информационной безопасности PS Cloud Services круглосуточно отслеживают подозрительную активность в сети. Сотрудники SOC выявили, что среди источников вредоносной активности присутствуют компьютеры и серверы, находящиеся в Казахстане.
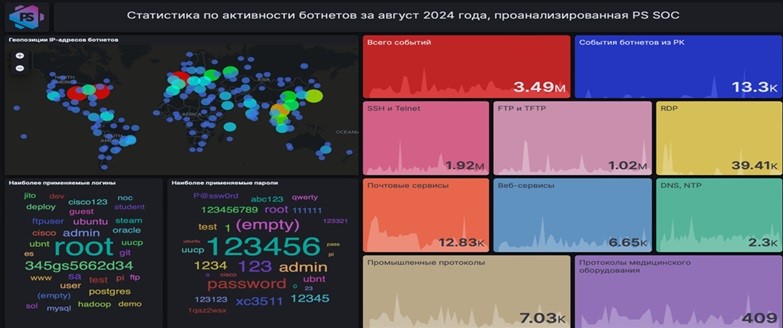
Статистика по активности ботнетов за август, проанализированная PS SOC:
— SSH и Telnet (Telnet — стандартный TCP/IP протокол для виртуальных терминалов, в то время как SSH, Secure Shell — программа, позволяющая удаленно подключаться к другому компьютеру для выполнения команд) — 1,92 млн.
— RDP (Протокол сетевой связи, обеспечивающий безопасное удаленное подключение к компьютерам) — 39,41 тыс.
— Почтовые сервисы — 12,83 тыс.
— Промышленные протоколы — 7,03 тыс.
— Веб-сервисы — 6,65 тыс.
— Протоколы медицинского оборудования — 409.
«В августе текущего года было зафиксировано, что количество событий активности ботнетов из Казахстана составляет менее 1% от общего числа. Хотя это кажется небольшим, этот 1% включает устройства, находящиеся как в частных, так и в промышленных и государственных секторах. По-прежнему атакуют на протоколы SSH, FTP и RDP, которые часто подвержены атакам грубого перебора паролей. Эти атаки позволяют злоумышленникам быстро получить контроль над системами без необходимости разработки новых эксплойтов», — говорит Александр Пушкин, руководитель SOC PS Cloud Services.
Подконтрольные ботнетам устройства, могут стать источником кражи личных данных, несанкционированного доступа к финансовым счетам и участия в незаконных кибератаках. В некоторых случаях это может привести к юридическим последствиям для владельцев зараженных устройств.
Ботнеты представляют серьезную угрозу для пользователей интернета. Особенно уязвимыми становятся пользователи, которые используют пиратский софт и не обновляют свои системы. В результате их устройства становятся частью ботнета, участвуя в атаке на другие компьютеры и серверы. Злоумышленники также нацеливаются на промышленные и медицинские системы, стремясь к шантажу с помощью вирусов-шифровальщиков и требуя выкуп в криптовалюте.
Эффективная защита от ботнетов требует комплексного подхода. Рекомендуется регулярно обновлять программное обеспечение, использовать современные антивирусные решения, следить за сетевым трафиком и обнаруживать аномалии. Важна также осведомленность пользователей о киберугрозах и соблюдение основных правил безопасности в интернете.