ИИ меняет правила кибербезопасности: главные выводы Check Point Advantage Astana
В Астане на конференции Check Point по информационной безопасности обсудили тренды, ландшафт угроз и способы защиты.
В 2026 году Казахстан окончательно закрепил курс на развитие искусственного интеллекта: глава государства объявил ИИ сквозным приоритетом для страны, а Казахстан вошел в число первых государств, принявших отдельный закон об искусственном интеллекте. Сегодня ИИ в Казахстане уже не технология будущего. Страна одновременно развивает собственную ИИ-инфраструктуру, запускает образовательные проекты, формирует регуляторную базу и внедряет искусственный интеллект в государственный и корпоративный сектор.
Но вместе с этим меняется и характер киберугроз. Искусственный интеллект становится не только инструментом защиты, но и частью арсенала злоумышленников. Атаки ускоряются, их масштаб растет, а традиционный подход к безопасности, построенный вокруг фиксированного периметра, уже не всегда соответствует новой реальности.
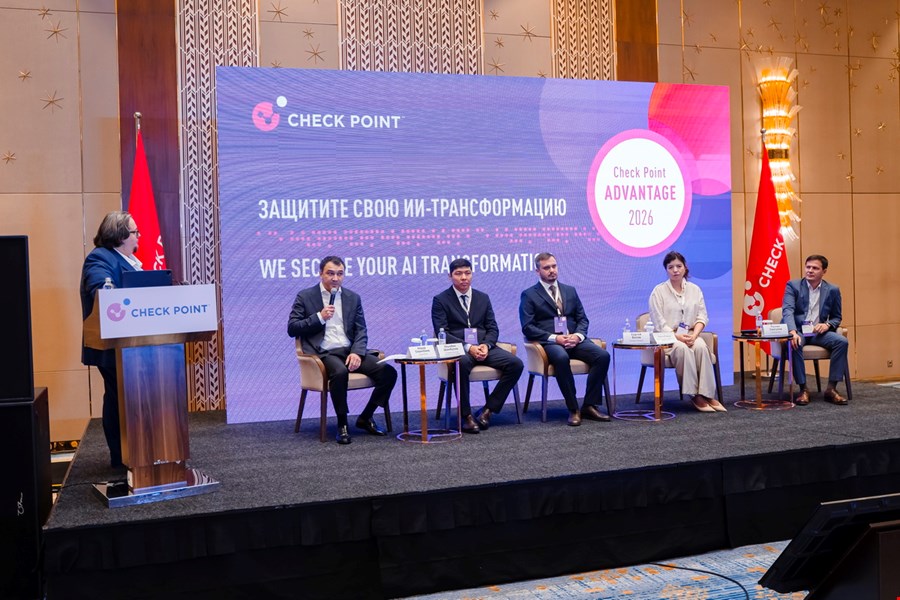
Именно этому была посвящена открывающая панель Check Point Advantage Astana — региональной встрече международной серии мероприятий Check Point, посвященной трендам технологического развития общества и бизнеса и изменениям, к которым оно приводит в информационной безопасности. В панельной дискуссии «ИИ в кибербезопасности: новая экономика Казахстана» приняли участие ведущие эксперты, представляющие как государство и регулятора, так и бизнес:
— Айдар Серикбаев, региональный менеджер Check Point по Центральной Азии и Кавказу;
— Улыкбек Шамбулов, первый заместитель председателя правления АО «Государственная техническая служба»;
— Лейла Рзаева, руководитель Центра информационной безопасности «Центра поддержки цифрового правительства»;
— Сергей Белов, CISO Freedom Холдинг;
— Руслан Смагулов, заместитель начальника управления корпоративной безопасности АО «КазТрансОйл».
Атаку с ИИ сегодня можно заказать за цену небольшого гаджета
Сегодня человеку, который хочет организовать кибератаку, уже не обязательно писать зловредный код самому. Ему даже не нужно особенно прятаться в даркнете: можно найти нужные инструменты в открытых Telegram-каналах, заказать атаку с использованием ИИ за сумму, сопоставимую со стоимостью небольшого гаджета. И задача панельной сессии была не только в том, чтобы зафиксировать эту проблему, но и чтобы определить конкретные действия для корпоративного сектора и государства на ближайшие 12 месяцев.
«Скорость атак сегодня выросла кратно: вместо человека действуют машины, которые могут работать параллельно и круглосуточно. Поэтому СISO уже недостаточно следить только за базовыми индикаторами. Нужно отслеживать аномальную активность, нетипичные API-вызовы и особенно внимательно контролировать сервисные учетные записи», — отметил Айдар Серикбаев, региональный менеджер Check Point по Центральной Азии и Кавказу.
Для бизнеса это означает, что недостаточно просто иметь средства обнаружения классических атак. Необходимо понимать, какие ИИ-инструменты используются внутри компании, какие данные они обрабатывают, к каким системам получают доступ и какие действия могут выполнять самостоятельно. Особенно актуальным это становится для крупных организаций, где ИИ постепенно встраивается в бизнес-процессы: от аналитики и клиентского сервиса до принятия операционных решений.
Как меняется регулирование в Казахстане
У Казахстана при этом есть особенность, которая одновременно создает и риски, и возможности. Во многих сферах ИИ-инфраструктура только формируется. Это означает, что страна и отдельные компании могут сразу закладывать требования безопасности в архитектуру новых систем, а не перестраивать уже устоявшиеся решения после появления инцидентов. Ведь инциденты, связанные с использованием искусственного интеллекта, уже перестали быть гипотетическими сценариями или страшилками для начинающих специалистов по информационной безопасности — это новая реальность, с которой сталкиваются как государственные органы, так и бизнес.
Параллельно меняется и система государственного контроля. В Казахстане были перераспределены полномочия между регуляторами. Если вопросы защиты персональных данных по-прежнему находятся в компетенции Комитета информационной безопасности Министерства цифрового развития, который инициирует соответствующие проверки, то контроль за соблюдением требований к объектам критически важной информационно-коммуникационной инфраструктуры (КВОИКИ) относится к компетенции Комитета национальной безопасности.
«Мы столкнулись с кейсом, когда разработчик исправил уязвимости в коде с помощью ИИ-агента. Это значительно ускоряет работу, но одновременно создает новые риски: от возможных утечек данных до появления новых уязвимостей. Поэтому использование ИИ в разработке требует отдельного контроля», — отмечает Улыкбек Шамбулов, первый заместитель председателя правления АО «ГТС».
Поэтому одновременно с развитием ИИ меняется и регуляторный ландшафт. Казахстан уже принял комплексный закон об искусственном интеллекте, а вопросы цифрового надзора и защиты критической инфраструктуры становятся частью государственной повестки. Для бизнеса это означает еще одну переменную: требования к безопасности ИИ будут влиять не только на технологические решения, но и на выбор поставщиков, подрядчиков и архитектуру корпоративных систем.
Какие риски несут бизнес и государство в эпоху ИИ?
По мере того как бизнес и государственный сектор активно внедряют искусственный интеллект, меняется и структура киберрисков. Часть угроз для них общая: утечки данных, уязвимости ИИ-систем, атаки на инфраструктуру и злоупотребление доступом. При этом у государства есть и специфические риски, связанные с критической инфраструктурой, государственными информационными системами и большими объемами данных. Один из ключевых вопросов сегодня — понять, какие угрозы уже стали реальностью и по каким признакам организация может определить, что риск перешел из потенциального в актуальный.
«В этом году в Казахстане планируется принять шесть базовых стандартов в сфере ИИ. Вопросы безопасности, аудита и качества данных пока находятся в разработке. При этом международные стандарты в этих направлениях также только формируются, поэтому регулирование и стандартизация должны успевать за развитием технологий», — поделилась Лейла Рзаева, руководитель Центра информационной безопасности «Центра поддержки цифрового правительства».
Отдельный вопрос — поставщики технологий. Если корпоративная или государственная ИИ-система зависит от внешних облачных сервисов, моделей и программных компонентов, безопасность цепочки поставок становится такой же важной, как защита самой системы.
Как бизнесу найти баланс между внедрением ИИ и безопасностью?
Крупные компании, особенно в финансовом секторе, одними из первых внедряют новые цифровые и ИИ-инструменты. Но чем активнее цифровизация, тем больше становится потенциальных точек атаки. Поэтому перед бизнесом стоит задача сохранить гибкость и скорость внедрения технологий, не создавая при этом новых киберрисков и не нарушая требования комплаенса и безопасности.
«Скорость появления и эксплуатации уязвимостей сегодня настолько выросла, что просто быстрее устанавливать патчи уже недостаточно. Если уязвимость может быть проэксплуатирована за считанные секунды, невозможно за это же время обновить тысячи серверов по всему миру. Поэтому ключевую роль начинает играть архитектура безопасности: сегментация, sandboxing и постоянный мониторинг. Патчить нужно быстро, но именно архитектура позволяет выиграть время у атакующего», — считает Сергей Белов, CISO Freedom Холдинг.
Может ли ИИ-агент создать физические риски для промышленности?
На фоне активного внедрения ИИ растет внимание к промышленным системам управления, включая SCADA, контроллеры и другое технологическое оборудование. Если ИИ-агент получает доступ к таким системам, потенциальные последствия кибератаки могут выйти за пределы цифровой среды и привести к физическим последствиям. Поэтому для промышленных компаний важно заранее оценивать такие сценарии и понимать, какие ограничения и уровни контроля должны действовать для ИИ-агентов.
«Риск уже нужно рассматривать как реальный. Для опасных производственных объектов последствия могут быть очень серьезными, вплоть до аварий и угрозы жизни людей. Поэтому, даже если граница между корпоративной и промышленной средой постепенно размывается, принимать решения на уровне SCADA-систем нельзя отдавать ИИ-агенту. Конечное решение в технологическом процессе должен принимать человек», — подчеркнул Руслан Смагулов, заместитель начальника управления корпоративной безопасности АО «КазТрансОйл».
Если ИИ получает больше прав, чем необходимо для выполнения конкретной задачи, успешная атака на него потенциально может привести уже не просто к утечке информации, а к выполнению нежелательных действий внутри корпоративной системы.
Что делать компаниям уже сейчас
Пока регуляторные требования продолжают формироваться, бизнесу уже приходится принимать практические решения.
— Первое — провести инвентаризацию собственного ИИ-ландшафта. Причем учитывать нужно не только официально утвержденные проекты. В компаниях уже появляются несанкционированные ИИ-сервисы, которые сотрудники используют самостоятельно.
— Второе — проверить права доступа. ИИ-система должна получать только те полномочия, которые действительно необходимы для конкретной задачи.
— Третье — определить, какие данные могут передаваться внешним моделям и сервисам.
— Четвертое — отдельно оценить безопасность ИИ-агентов. Чем больше автономности получает система, тем жестче должны быть ограничения на ее действия.
— И наконец, безопасность ИИ должна стать частью общего процесса управления киберрисками, а не отдельным экспериментальным направлением.
Только после этого можно выстраивать архитектуру безопасности и выбирать необходимые инструменты. В условиях стремительного развития технологий главное — не покупать решения ради самого факта внедрения ИИ, а заранее понимать, какую задачу они должны решать и как контролировать связанные с ними риски.
Check Point: кибератаки растут на 50%, а безопасность должна закладываться в архитектуру
В своем выступлении «Check Point в регионе Центральная Азия» Айдар Серикбаев рассказал о динамике кибератак, развитии направления AI Security и изменении подходов к защите цифровой инфраструктуры. По данным Check Point, на одну организацию в среднем приходится около 2 тысяч кибератак в неделю. При этом в 2025 году количество атак выросло на 50% по сравнению с 2024 годом, а текущий темп роста составляет около 18%. На фоне этих изменений компания развивает отдельное направление AI Security, рассматривая искусственный интеллект одновременно как новую область защиты и источник новых угроз.
Отдельно Айдар отметил, что для Казахстана, где цифровая трансформация затрагивает практически все ключевые отрасли, безопасность должна закладываться уже на уровне архитектуры. По его словам, задача специалистов сегодня заключается не только в реагировании на инциденты, но и в том, чтобы помогать бизнесу безопасно ускорять цифровую трансформацию, не создавая новых уязвимостей
ИИ ускоряет кибератаки: почему традиционной безопасности уже недостаточно
Иван Чернышенко, технический директор Check Point по России, Беларуси, Центральной Азии и Кавказу, рассказал, как искусственный интеллект меняет скорость кибератак и требует пересмотра привычных подходов к защите, выступив с докладом «AI Transformation: новый мир, новые риски, новая безопасность».
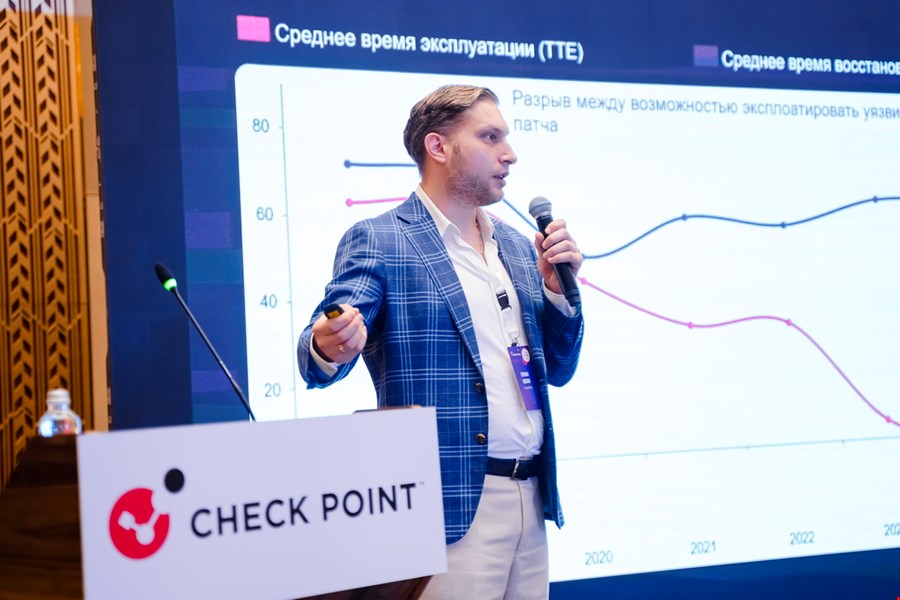
Ключевое отличие ИИ от предыдущих технологических революций — именно скорость. По данным исследования Check Point, время от обнаружения уязвимости до ее активной эксплуатации сократилось с девяти недель до 60 минут. При этом ИИ снижает порог входа в сложные атаки, автоматизируя значительную часть работы, которая раньше требовала высокой квалификации и большого количества ресурсов, — отметил Иван. Отдельное внимание спикер уделил новым объектам защиты: промптам, ИИ-моделям, агентам и взаимодействию между ними. По его словам, традиционные средства безопасности не всегда способны понять намерение такого взаимодействия, даже если технически весь трафик выглядит легитимным.
«Наша задача не остановить AI-трансформацию, а сделать ее безопасной», — подчеркнул Чернышенко. По его словам, безопасность должна не тормозить развитие бизнеса, а масштабироваться вместе с ним, а защита ИИ — встраиваться в уже существующую архитектуру.
Как защитить ИИ-приложения от новых типов атак?
Архитектор глобальных решений Check Point Антон Разумов в своем выступлении показал, почему традиционных средств защиты уже недостаточно для контроля ИИ-приложений и взаимодействия между пользователями, LLM, агентами, корпоративными базами данных и MCP-серверами.
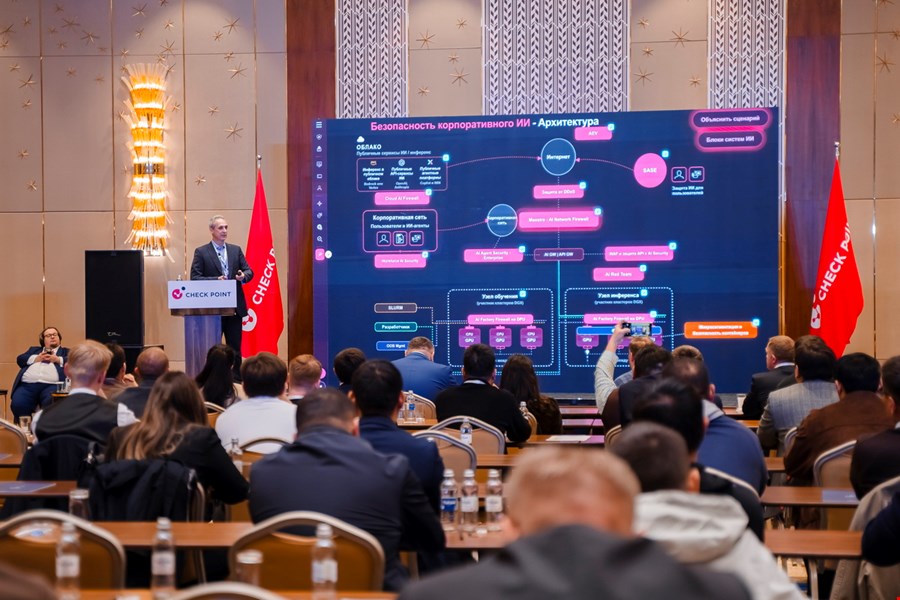
Основной акцент он сделал на AI Guardrails — дополнительном уровне контроля Check Point, который проверяет не только сам пользовательский запрос, но и данные, поступающие из корпоративных систем, ответы ИИ и действия агентов. Такой подход позволяет выявлять прямые и косвенные prompt-инъекции, предотвращать утечки чувствительных данных и блокировать небезопасные действия ИИ-агентов. Антон показал несколько сценариев, в которых ИИ-приложение может столкнуться с атакой. Один из них — прямая prompt-инъекция, когда пользователь пытается заставить модель нарушить заданные инструкции или получить доступ к закрытой информации. Более сложный вариант — косвенная инъекция, когда вредоносная инструкция уже находится во внутренних документах или данных компании и попадает в запрос к LLM вместе с легитимной информацией. В таком случае AI Guardrails может обнаружить опасный фрагмент и удалить его, не блокируя весь запрос.
Отдельно спикер продемонстрировал риски при работе ИИ-агентов с корпоративными системами и MCP-серверами. Даже если исходный запрос пользователя выглядит безопасным, модель может сформировать небезопасную команду или запросить у системы больше данных, чем было необходимо. AI Guardrails в этом случае проверяет не только сам промпт, но и действия агента, обращения к корпоративным данным и итоговый ответ модели. Такой подход позволяет не просто блокировать подозрительные запросы, но и ограничивать конкретные небезопасные действия, сохраняя нормальную работу приложения.
Антон также отметил, что такой уровень защиты можно интегрировать в уже существующую инфраструктуру через AI Gateway, не перестраивая сами приложения. По его словам, задача заключается в том, чтобы контролировать весь цикл взаимодействия с ИИ — от запроса пользователя до действий агента и итогового ответа.
ИИ ускоряет не только защиту, но и кибератаки
Искусственный интеллект сам по себе не является ни угрозой, ни решением — все зависит от того, в чьих руках находится этот инструмент, — отметил в своем выступлении Герман Хохлов, архитектор корпоративной безопасности ИИ в Check Point в регионе EEMEA. По его словам, злоумышленники уже активно используют LLM и AI-агентов для автоматизации атак, из-за чего сокращается время между обнаружением уязвимости и ее эксплуатацией. В таких условиях защита должна развиваться с той же скоростью: современные решения по кибербезопасности, считает эксперт, должны использовать ИИ для анализа, адаптации и автоматической блокировки атак. Отдельно Герман остановился на безопасности AI-систем: по его мнению, защищать необходимо весь технологический цикл — от инфраструктуры и данных до приложений, AI-агентов и пользователей. Такой подход предполагает три базовых этапа: понимать, какие инструменты и агенты используются в организации, устанавливать правила их работы и иметь возможность вовремя обнаружить и остановить нарушение.
Решения для защиты рабочих пространств
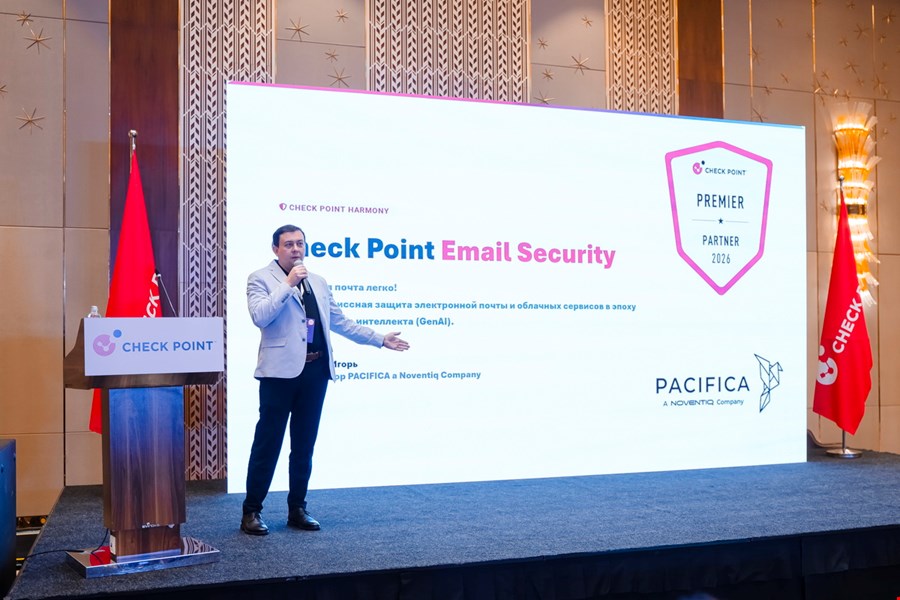
Своими решениями и практическими кейсами также поделились партнеры и заказчики Check Point. Игорь Савин, директор PACIFICA, представил решение Check Point Email Security. Он отметил, что электронная почта остается одной из основных точек входа для злоумышленников, а современные фишинговые атаки с использованием ИИ все чаще обходят традиционные почтовые шлюзы. В качестве решения Игорь представил inline-архитектуру Check Point, которая анализирует входящие, исходящие и внутренние письма до их попадания в почтовый ящик и выявляет фишинг, вредоносные вложения и попытки выдавать себя за сотрудников и руководителей.
А руководитель отдела информационных технологий InformConsulting Алексей Ефременков представил решения Check Point для защиты критической инфраструктуры на примере медицинских учреждений.
Магжан Лесхан, специалист 1 категории департамента безопасности Отбасы Банка, рассказал об опыте использования сервиса Check Point External Risk Management, который позволяет компании увидеть свою инфраструктуру с той же стороны, с которой ее видит потенциальный атакующий. По словам спикера, внутри организации специалисты видят далеко не все, что доступно извне. Атакующему могут быть видны DNS-записи и сертификаты, IP-адреса, забытые сервисы, уязвимости, скомпрометированные учетные записи, открытые репозитории и данные сотрудников.
Итог конференции Check Point Advantage Astana: кибербезопасность больше нельзя отделять от развития технологий. ИИ ускоряет не только работу бизнеса, но и действия злоумышленников, поэтому привычных подходов к защите становится недостаточно, — поверхность атак постоянно растет, а ландшафт угроз становится все более динамичным. И бизнесу приходится смотреть на безопасность шире: понимать, что происходит внутри инфраструктуры, какие риски видны снаружи, как используются ИИ-системы и какие действия могут совершать агенты. И чем быстрее меняются технологии, тем раньше безопасность должна появляться в процессе их внедрения, а не после того, как проблема уже возникла. А Check Point предлагает для этого максимально гибкие решения.